Banco público de questões
Questões para Concursos
Pesquise questões reais por disciplina, assunto, tópico, banca, órgão, cargo, ano e modalidade.
Questões por banca
29 bancas disponíveis.
Clique para visualizar todas.
Questões por banca
29 bancas disponíveis. Clique para visualizar todas.
Acesse diretamente as bancas disponíveis na QuestLab. As quantidades abaixo consideram as questões ativas do banco.
CEBRASPE
51.363 questões
FGV
25.316 questões
FCC
24.632 questões
AOCP
23.456 questões
IBFC
11.190 questões
VUNESP
10.983 questões
Instituto Quadrix
9.793 questões
FUNDATEC
9.088 questões
IBADE
7.820 questões
CESGRANRIO
6.013 questões
OBJETIVA
4.740 questões
CONSULPLAN
4.174 questões
FEPESE
3.585 questões
IADES
3.439 questões
IESES
2.627 questões
SELECON
2.377 questões
IDECAN
1.907 questões
MS CONCURSOS
1.485 questões
Instituto Legalle
1.281 questões
FAFIPA
1.161 questões
FUMARC
842 questões
ACAFE
551 questões
INSTITUTO AOCP
430 questões
NUCEPE
378 questões
FUNIVERSA
348 questões
FAURGS
203 questões
FIOCRUZ
48 questões
MACKENZIE
48 questões
CETRO
17 questões
5.106 questões encontradas
Um programador está escolhendo um processador para sua nova máquina de desenvolvimento. Ele roda várias máquinas virtuais (VMs) simultaneamente, compila código pesado e faz testes unitários. Ele está em dúvida entre dois modelos da mesma geração: um com 8 núcleos físicos e 16 threads (via SMT/Hyper-Threading) e outro com 12 núcleos físicos e 12 threads (sem SMT), ambos com clock base similar.
Um técnico da ALE-RO está especificando os componentes para um servidor de arquivos que ficará ligado 24/7. A confiabilidade e a capacidade de corrigir erros de bit na memória são prioridades absolutas, mesmo que isso implique em um custo maior e uma leve redução de velocidade.
Para isso, o tipo de tecnologia de memória RAM que deve ser escolhida para atender a esses requisitos, é
Um departamento da ALE-RO sofreu um incidente de segurança em que vários computadores apresentaram lentidão extrema e exibiram pop-ups com anúncios. A equipe de TI identificou a instalação de uma barra de ferramentas no navegador como ponto comum. O software antivírus não havia bloqueado a instalação.
Com base no comportamento descrito, assinale a opção que indica, respectivamente, o tipo de ameaça digital que provavelmente infectou os sistemas e o porquê de o antivírus não ter detectado inicialmente.
O departamento de TI da ALE-RO precisa transmitir um arquivo contendo dados sensíveis (relatórios orçamentários) para um auditor via e-mail. A política de segurança exige que o arquivo seja ilegível por terceiros, caso interceptado durante a transmissão ou se armazenado inadvertidamente na caixa de entrada do auditor.
Nesse caso, a medida de criptografia mais adequada para atender a essa exigência de segurança, garantindo que apenas o destinatário autorizado possa acessar o conteúdo, é
Um analista de segurança da ALE-RO precisa proteger um servidor web acessível pela internet. Esse servidor hospeda uma aplicação crítica que deve ser acessada por clientes externos (porta HTTPS 443) e por administradores internos (porta SSH 22). Ele configurou um firewall de estado (stateful firewall) na borda da rede.
Para maximizar a segurança, seguindo o princípio do menor privilégio, a configuração recomendada das regras de firewall para esse servidor deve
Em uma rede corporativa da ALE-RO, os telefones IP (hardphones) precisam se registrar em um servidor central para receber chamadas.
O administrador da rede observa que os telefones estão enviando periodicamente mensagens de registro para o endereço do servidor na porta UDP 5060.
Considerando a porta padrão utilizada, o protocolo que está sendo empregado nesse processo de registro dos telefones, é o
Um analista da ALE-RO está projetando uma rede para um novo setor. Ele precisa escolher um protocolo da camada de Aplicação da pilha TCP/IP que seja responsável por transferir arquivos de forma confiável, com autenticação e listagem de diretórios.
Nesse caso, o protocolo que atende a esses requisitos é o
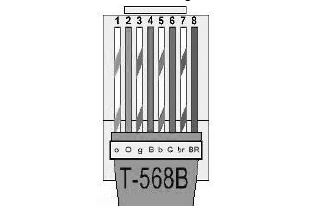
Um técnico da ALE-RO está crimpando cabos de rede UTP para interligar um computador a uma tomada de parede.
O padrão de cabeamento estruturado adotado na instalação é o TIA/EIA-568B, conforme ilustrado a seguir. Assinale a opção que indica a sequência correta de cores (de 1 a 8) para crimpar a ponta do cabo direto (straight-through) nesse padrão.